



डिजिटल इंडिया के दौर में जहां हमारी जिंदगी आसान हुई है, वहीं साइबर अपराधियों ने ठगी के ऐसे-ऐसे हाई-टेक तरीके ईजाद कर लिए हैं जो किसी भी आम या खास इंसान के होश उड़ाने के लिए काफी हैं। उत्तर प्रदेश से एक ऐसा ही रोंगटे खड़े कर देने वाला साइबर क्राइम का मामला सामने आया है। एक प्रतिष्ठित ट्रांसपोर्टर के मोबाइल पर वाट्सऐप का एक मैसेज आता है, वह उस पर क्लिक करते हैं और कुछ ही घंटों में उनके जीवन भर की गाढ़ी कमाई—1.28 करोड़ रुपए—हवा हो जाते हैं। जालसाजों ने इस रकम को न सिर्फ पलक झपकते गायब किया, बल्कि डिजिटल फुटप्रिंट मिटाने के लिए उन पैसों से 55 लाख रुपए का शुद्ध सोना भी खरीद लिया। आइए इस पूरी इनसाइड स्टोरी में गहराई से समझते हैं कि आखिर यह 'महाठगी' कैसे रची गई, साइबर पुलिस ने कैसे इस अंतरराष्ट्रीय स्तर के नेटवर्क को भेदा, और आप खुद को इस 'सिम स्वैप' (SIM Swap) के खतरनाक जाल से कैसे बचा सकते हैं।READ ALSO:-यूपी में रसोई गैस (LPG) की भारी किल्लत: लखनऊ-गोरखपुर और UP के अन्य शहरों में बुकिंग के 5 दिन बाद भी नहीं मिल रहे सिलेंडर, चटोरी गली की 40 दुकानें बंद
\r\n\r\n\r\n\r\n
वह मनहूस मैसेज और जालसाजों का बिछाया गया 'डिजिटल ट्रैप'
\r\n\r\nयह पूरी खौफनाक घटना अशोक नगर के रहने वाले एक जाने-माने ट्रांसपोर्टर मोकम सिंह के साथ घटी। मोकम सिंह समाज में एक सम्मानित व्यक्ति हैं और गुरुद्वारा भाई बन्नो साहिब प्रबंधन समिति के पूर्व प्रधान भी रह चुके हैं। साइबर ठगों ने उन्हें बहुत ही सोची-समझी रणनीति के तहत अपना शिकार बनाया।
\r\n\r\n\r\n\r\n
वाट्सऐप पर आया मौत का फरमान (डिजिटल रूप में)
\r\n\r\n23 अगस्त का दिन था। मोकम सिंह के वाट्सऐप पर एक अनजान नंबर से कुछ मैसेज और फाइलें आईं। ठगों को इंसानी मनोविज्ञान (Human Psychology) की गहरी समझ थी। उन्होंने कोई साधारण लिंक नहीं भेजा, बल्कि ऐसी योजनाएं और नाम चुने जिन पर कोई भी आसानी से भरोसा कर ले।
\r\n\r\n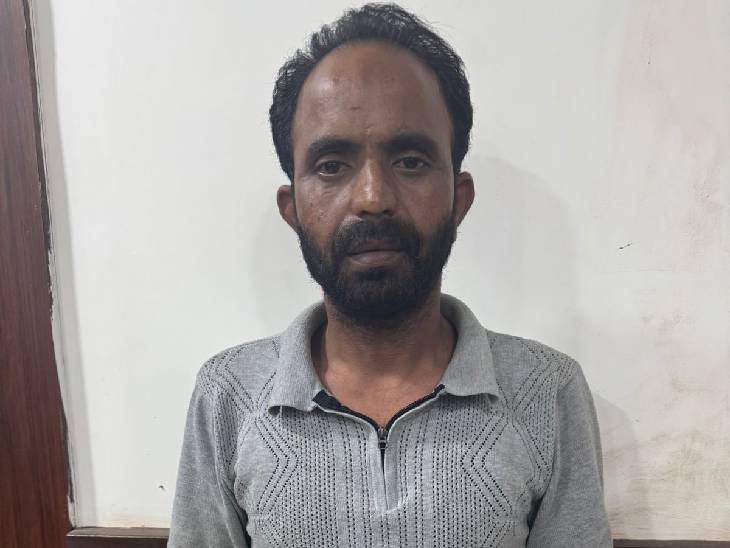
 Namo Bharat Stations: दिल्ली-मेरठ कॉरिडोर के नमो भारत स्टेशन अब बनेंगे कला और संस्कृति के 'सोशल हब', यात्रियों को नया अनुभव देने के लिए NCRTC और IGNCA के बीच हुआ ऐतिहासिक समझौता
 Meerut Crime News: भाजपा नेता मंसूर अली नकवी से 5 लाख की शटरिंग हड़पी, फर्जी आधार कार्ड देकर की धोखाधड़ी, भावनपुर में केस दर्ज
 Congress Protest in Meerut: मेरठ में मुख्य चुनाव आयुक्त के खिलाफ कांग्रेस कार्यकर्ताओं का जोरदार प्रदर्शन, बुलेट चलाकर पहुंचीं पूनम पंडित, कई नेताओं को पुलिस ने किया नजरबंद
 Meerut Illegal Arms Case: अवैध हथियारों की खरीद-फरोख्त के आरोप में चार गिरफ्तार, मुठभेड़ में एक घायल; पिस्टल, तमंचा और 46 जिंदा कारतूस बरामद
इन फाइलों को तकनीकी भाषा में APK (Android Application Package) कहा जाता है। ठगों ने जिन नामों का इस्तेमाल किया, वे इस प्रकार थे:
\r\n\r\nFollow the Khabreelal News channel on WhatsApp Join › \r\n\r\n
- \r\n
- \r\n पीएम किसान योजना (PM Kisan Yojana)\r\n \r\n
- \r\n आरटीओ चालान अपडेट (RTO Challan)\r\n \r\n
- \r\n केनरा बैंक केवाईसी (Canara Bank KYC)\r\n \r\n
- \r\n आधार कार्ड अपडेट (Aadhaar Update)\r\n \r\n
- \r\n इंदिरा आवास योजना (Indira Awas Yojana)\r\n \r\n
\r\n\r\n
\r\n\r\n\r\nक्या होती है APK फाइल?
\r\n\r\nAPK फाइलें एंड्रॉइड ऑपरेटिंग सिस्टम के लिए इंस्टॉल करने योग्य ऐप फाइलें होती हैं। जब आप Google Play Store के बाहर से कोई ऐप डाउनलोड करते हैं, तो वह APK फॉर्मेट में होता है। जालसाज इनमें मैलवेयर (Malware) या स्पाईवेयर (Spyware) छिपा देते हैं, जो आपके फोन का पूरा कंट्रोल हैकर्स के हाथ में दे देता है।\r\n
\r\n\r\n
\r\n\r\n
\r\n\r\n
इन APK फाइलों के साथ-साथ मोकम सिंह के मोबाइल पर उनकी टेलीकॉम कंपनी (Airtel) के नाम से 'सिम बदलने' या '4G से 5G अपग्रेड' करने का एक भ्रामक मैसेज भी आया। जैसे ही मोकम सिंह ने अनजाने में उस मैसेज और लिंक पर क्लिक किया, बैकग्राउंड में ठगों का मैलवेयर फोन में इंस्टॉल हो गया।
\r\n\r\n\r\n\r\n
कुछ ही सेकंड के भीतर, मोकम सिंह के मोबाइल से नेटवर्क के सिग्नल पूरी तरह से गायब हो गए। स्क्रीन पर 'No Service' या 'Emergency Calls Only' लिखा आ गया।
\r\n\r\n\r\n\r\n
छुट्टी का दिन और 1.28 करोड़ की चपत
\r\n\r\nठगों ने इस पूरी वारदात को अंजाम देने के लिए समय (Timing) का भी बहुत सटीक चुनाव किया था। नेटवर्क गायब होने की घटना सप्ताहांत (Weekend) के करीब हुई।
\r\n\r\n\r\n\r\n
रविवार की बंदी का उठाया फायदा
\r\n\r\nजब मोकम सिंह के फोन का नेटवर्क गया, तो उन्हें लगा कि शायद यह कोई तकनीकी खराबी है या खराब मौसम का असर है। रविवार का दिन होने के कारण मोबाइल कंपनी के ज्यादातर स्टोर और कस्टमर केयर सेंटर बंद थे या वहां पूरी क्षमता से काम नहीं हो रहा था। ठग इसी 'गोल्डन ऑवर' (Golden Hour) का इंतजार कर रहे थे।
\r\n\r\n\r\n\r\n
जब आपके फोन का नेटवर्क चला जाता है और सिम ठगों के पास चालू हो जाता है (इसे सिम स्वैप कहते हैं), तो आपके बैंक के सारे OTP (One Time Password) हैकर्स के पास जाने लगते हैं। रविवार के पूरे दिन, जब मोकम सिंह बिना नेटवर्क के परेशान थे, तब हजारों किलोमीटर दूर बैठे हैकर्स उनके बैंक खाते को खाली कर रहे थे।
\r\n\r\n\r\n\r\n
सोमवार की सुबह: पैरों तले जमीन खिसकना
\r\n\r\nसोमवार की सुबह मोकम सिंह अपने बेटे के साथ मोबाइल कंपनी के स्टोर पहुंचे। वहां कस्टमर केयर एग्जीक्यूटिव ने जो बताया, उसने उनके होश उड़ा दिए।
\r\n\r\n\r\n\r\n
स्टोर से बताया गया: "सर, आपका सिम कार्ड तो किसी और के अनुरोध पर बंद कर दिया गया है और उसी नंबर का एक नया सिम (Duplicate SIM) किसी और लोकेशन पर चालू (Activate) कर दिया गया है।"
\r\n\r\n\r\n\r\n
यह सुनते ही उन्हें अनहोनी की आशंका हुई। वे तुरंत दौड़कर अपने बैंक पहुंचे। बैंक मैनेजर ने जब उनकी पासबुक और स्टेटमेंट चेक किया, तो पता चला कि उनके खाते से 1 करोड़ 28 लाख रुपए (₹1.28 Crore) की विशाल रकम अलग-अलग अज्ञात खातों में ट्रांसफर की जा चुकी है। जीवन भर की कमाई एक झटके में शून्य हो चुकी थी।
\r\n\r\n\r\n\r\n
बिना एक पल गंवाए, मोकम सिंह ने साइबर क्राइम पुलिस स्टेशन (Cyber Cell) का रुख किया और अज्ञात जालसाजों के खिलाफ धोखाधड़ी और आईटी एक्ट की धाराओं में एफआईआर (FIR) दर्ज कराई।
\r\n\r\n\r\n\r\n
तीसरा अध्याय: पुलिस इन्वेस्टिगेशन और पैसों का ट्रेल (The Money Trail)
\r\n\r\nमामले की गंभीरता और रकम के आकार को देखते हुए डीसीपी क्राइम (DCP Crime) श्रवण कुमार सिंह के नेतृत्व में एक विशेष साइबर टीम का गठन किया गया। पुलिस के सामने सबसे बड़ी चुनौती थी—उस डिजिटल पैसे का पीछा करना, जो पलक झपकते ही दर्जनों खातों में बंट जाता है।
\r\n\r\n\r\n\r\n
मुंबई का कनेक्शन: बोगस कंपनी 'अमर कलेक्शन'
\r\n\r\nसाइबर सेल ने सबसे पहले बैंक स्टेटमेंट का फॉरेंसिक विश्लेषण (Forensic Analysis) किया। जांच में एक बड़ा सुराग हाथ लगा। पुलिस को पता चला कि मोकम सिंह के खाते से उड़ाई गई 1.28 करोड़ की रकम का एक बहुत बड़ा हिस्सा मुंबई ट्रांसफर किया गया था।
\r\n\r\n\r\n\r\n
यह पैसा बांद्रा वेस्ट (मुंबई) निवासी 'अमर तिवारी' के नाम पर रजिस्टर्ड एक फर्म 'अमर कलेक्शन' (Amar Collection) के करंट अकाउंट में भेजा गया था।
\r\n\r\n
🏪 आपके शहर के ऑफर
विज्ञापन · स्थानीय दुकानों की ताज़ा स्कीम · स्वाइप करें →
सभी ऑफर देखें →
- \r\n
- \r\n तत्काल एक्शन (खाता फ्रीज): टीम ने बिना देरी किए मुंबई के संबंधित बैंक के नोडल अधिकारी से संपर्क किया। पुलिस की इस फुर्ती का नतीजा यह हुआ कि जालसाज पूरी रकम नहीं निकाल पाए। पुलिस ने 'अमर कलेक्शन' के खाते में मौजूद 75.50 लाख रुपए को तुरंत फ्रीज (Freeze) करवा दिया। यानी पीड़ित के 75 लाख रुपए सुरक्षित बच गए।\r\n \r\n
- \r\n फर्जी पते का खुलासा: जब मुंबई पुलिस की मदद से बांद्रा वेस्ट के उस पते पर रेड की गई, तो पता चला कि वहां 'अमर कलेक्शन' नाम की कोई कंपनी है ही नहीं। यह पूरी तरह से एक बोगस (शेल) कंपनी थी, जिसे केवल ठगी का पैसा घुमाने (Money Laundering) के लिए फर्जी दस्तावेजों के आधार पर खोला गया था।\r\n \r\n
\r\n\r\n
सोने में निवेश - डिजिटल मनी को फिजिकल बनाने की साजिश
\r\n\r\nफ्रीज किए गए पैसों के अलावा, बाकी बचे लगभग 53-54 लाख रुपयों का क्या हुआ? यहीं पर इस गैंग के काम करने का सबसे शातिर तरीका सामने आया।
\r\n\r\n\r\n\r\n
आमतौर पर साइबर ठग पैसों को कई खातों में घुमाकर एटीएम से कैश निकाल लेते हैं या क्रिप्टोकरेंसी (Cryptocurrency) खरीद लेते हैं। लेकिन इस गिरोह ने एक अलग रास्ता चुना।
\r\n\r\n\r\n\r\n
नोएडा की एमएमटीसी-पैंप (MMTC-PAMP) से खरीदा 55 लाख का सोना
\r\n\r\nजांच में सामने आया कि ठगों ने बोगस खाते से लगभग 54 से 55 लाख रुपये सीधे उत्तर प्रदेश के नोएडा स्थित एक नामी स्वर्ण कंपनी 'एमएमटीसी-पैंप' (MMTC-PAMP) के खाते में ऑनलाइन ट्रांसफर (RTGS/NEFT) किए थे।
\r\n\r\n\r\n\r\n
इस भारी-भरकम रकम के बदले ठगों ने कंपनी से 24 कैरेट का शुद्ध सोना (Gold Coins/Bars) खरीदा था।
\r\n\r\n\r\n\r\n
- \r\n
- \r\n सोना ही क्यों? जालसाज जानते हैं कि बैंक खाते में पड़ा पैसा कभी भी फ्रीज हो सकता है। डिजिटल पैसे को ट्रेस करना आसान है। लेकिन अगर उस पैसे से सोना खरीद लिया जाए, तो वह फिजिकल एसेट बन जाता है। सोने को कहीं भी आसानी से बेचा जा सकता है या गिरवी रखा जा सकता है, और इसे ट्रैक करना पुलिस के लिए लोहे के चने चबाने जैसा होता है।\r\n \r\n
\r\n\r\n
'डिजिटल एनकाउंटर' और मेरठ से मास्टरमाइंड की गिरफ्तारी
\r\n\r\nसोने की खरीद का सुराग मिलते ही साइबर क्राइम टीम सीधे नोएडा स्थित एमएमटीसी-पैंप के दफ्तर और शोरूम पहुंची। यहां से इन्वेस्टिगेशन का दूसरा चरण शुरू हुआ—मशीनों से निकलकर इंसानों तक पहुंचना।
\r\n\r\n\r\n\r\n
सीसीटीवी, आईपी एड्रेस और लोकेशन ने खोला राज
\r\n\r\n- \r\n
- \r\n सीसीटीवी फुटेज (CCTV Footage): पुलिस ने कंपनी से उन तारीखों के सीसीटीवी फुटेज मांगे, जब इस सोने की डिलीवरी ली गई थी। फुटेज में एक संदिग्ध व्यक्ति करोड़ों का सोना ले जाता हुआ दिखाई दिया।\r\n \r\n
- \r\n आईपी एड्रेस (IP Address): जिस कंप्यूटर या मोबाइल से सोने की ऑनलाइन बुकिंग और पेमेंट की गई थी, पुलिस ने उसका आईपी एड्रेस निकलवाया।\r\n \r\n
- \r\n टावर डंप और लोकेशन: डिलीवरी के समय उस इलाके के मोबाइल टावर का डंप डेटा (Dump Data) लिया गया और संदिग्ध नंबरों की लोकेशन ट्रेस की गई।\r\n \r\n
\r\n\r\n
इन तीनों अहम इलेक्ट्रॉनिक सबूतों (CCTV, IP Address, Mobile Location) को जब मिलाया गया, तो पुलिस के रडार पर एक नाम सामने आया—अरशद अंसारी।
\r\n\r\n\r\n\r\n
मेरठ में दबिश और गिरफ्तारी
\r\n\r\nलोकेशन ट्रेस करते हुए साइबर टीम उत्तर प्रदेश के मेरठ जिले के 'अहमद नगर' इलाके में पहुंची। वहां पुलिस ने घेराबंदी करके अरशद अंसारी को धर दबोचा। अरशद ही वह व्यक्ति था जो इस पूरे सिंडिकेट के अहम मोहरों में से एक था।
\r\n\r\n\r\n\r\n
फर्जीवाड़े का खजाना और चौंकाने वाली बरामदगी
\r\n\r\nजब पुलिस ने गिरफ्तार आरोपी अरशद अंसारी के ठिकाने पर तलाशी ली, तो वहां जो कुछ मिला, उसने जांच अधिकारियों के भी होश उड़ा दिए। यह कोई दो-चार लोगों का गिरोह नहीं, बल्कि एक पूरी 'फर्जी फैक्ट्री' थी।
\r\n\r\n\r\n\r\n
आरोपी के पास से पुलिस ने निम्नलिखित फर्जी दस्तावेज और सामान बरामद किए:
\r\n\r\n| \r\n बरामद सामान का विवरण \r\n | \r\n \r\n मात्रा/संख्या \r\n | \r\n \r\n इस्तेमाल का तरीका \r\n | \r\n
| \r\n फर्जी पैन कार्ड (PAN Cards) \r\n | \r\n \r\n 5 \r\n | \r\n \r\n फर्जी बैंक खाते खोलने और बड़े ट्रांजेक्शन के लिए। \r\n | \r\n
| \r\n आधार कार्ड (Aadhaar Cards) \r\n | \r\n \r\n 3 \r\n | \r\n \r\n सिम कार्ड खरीदने और पहचान पत्र के रूप में। \r\n | \r\n
| \r\n बैंक चेकबुक (Cheque Books) \r\n | \r\n \r\n 3 \r\n | \r\n \r\n बोगस खातों से पैसे निकालने या ट्रांसफर करने के लिए। \r\n | \r\n
| \r\n उद्यम सर्टिफिकेट (MSME) \r\n | \r\n \r\n 1 \r\n | \r\n \r\n फर्जी कंपनी को असली दिखाने के लिए सरकारी रजिस्ट्रेशन। \r\n | \r\n
| \r\n जीएसटी सर्टिफिकेट (GST) \r\n | \r\n \r\n 1 \r\n | \r\n \r\n करंट अकाउंट खोलने और टैक्स अथॉरिटी को धोखा देने के लिए। \r\n | \r\n
| \r\n वोटर आईडी (Voter ID) \r\n | \r\n \r\n 4 \r\n | \r\n \r\n पते के फर्जी प्रमाण (Address Proof) के लिए। \r\n | \r\n
| \r\n इनकम टैक्स रिटर्न (ITR) डॉक्स \r\n | \r\n \r\n कई \r\n | \r\n \r\n बैंकों से लोन या लिमिट पास कराने के लिए। \r\n | \r\n
| \r\n लेटरहेड और मोहर (Stamps) \r\n | \r\n \r\n 1 सेट \r\n | \r\n \r\n फर्जी कंपनियों के आधिकारिक पत्राचार के लिए। \r\n | \r\n
\r\n\r\n
अरशद अंसारी की गिरफ्तारी और इस जब्ती से यह साफ हो गया कि यह गिरोह महीनों से इस तरह की दर्जनों फर्जी कंपनियां बनाकर करोड़ों की हेराफेरी कर रहा था। पुलिस ने आरोपी को अदालत में पेश कर जेल भेज दिया है। अब पुलिस की कई टीमें इस गिरोह के मास्टरमाइंड (जो संभवतः जामताड़ा, मेवात या विदेश में बैठा हो सकता है) और अन्य सदस्यों की तलाश में ताबड़तोड़ दबिश दे रही हैं।
\r\n\r\n\r\n\r\n
विशेष विश्लेषण: आखिर क्या है यह 'सिम स्वैप' और यह कैसे काम करता है?
\r\n\r\nइस पूरी खबर को पढ़ने के बाद आपके मन में यह सवाल जरूर उठ रहा होगा कि आखिर यह सिम स्वैप (SIM Swap) है क्या?
\r\n\r\n\r\n\r\n
सिम स्वैपिंग का सीधा सा मतलब है—आपके मोबाइल नंबर का कंट्रोल किसी और के हाथ में चला जाना। ### ठग इसे अंजाम कैसे देते हैं? (Step-by-Step)
\r\n\r\n\r\n\r\n
- \r\n
- \r\n डेटा चोरी (Phishing): सबसे पहले ठग वाट्सऐप, ईमेल या सोशल मीडिया के जरिए आपके फोन में एक लिंक (APK फाइल) भेजते हैं। इस पर क्लिक करते ही आपके फोन का डेटा (बैंक डिटेल्स, पासवर्ड) उनके पास पहुंच जाता है।\r\n \r\n
- \r\n कस्टमर केयर को कॉल: ठग आपकी पहचान चुराकर आपके टेलीकॉम ऑपरेटर (जैसे Airtel, Jio, VI) के कस्टमर केयर को कॉल करते हैं। वे कहते हैं, "मेरा फोन चोरी हो गया है या मेरा सिम खराब हो गया है, कृपया मुझे इसी नंबर का नया सिम (Duplicate SIM) जारी कर दें।"\r\n \r\n
- \r\n पहचान का फर्जीवाड़ा: ऑपरेटर जब पहचान मांगता है, तो ठग आपके चुराए हुए आधार कार्ड या पैन कार्ड (जो उन्होंने मैलवेयर से निकाले हैं) की जानकारी दे देते हैं।\r\n \r\n
- \r\n सिम एक्टिवेशन: कंपनी पुराना सिम डिएक्टिवेट कर देती है (जिससे आपके फोन का नेटवर्क चला जाता है) और ठग के पास मौजूद नया सिम एक्टिवेट हो जाता है।\r\n \r\n
- \r\n ओटीपी और चोरी (OTP Hijacking): अब आपके नंबर पर आने वाले सारे कॉल, एसएमएस और सबसे जरूरी—बैंक के OTP—सीधे ठग के फोन पर आते हैं। वे इन OTP का इस्तेमाल कर आपके खाते से सारा पैसा निकाल लेते हैं।\r\n \r\n
\r\n\r\n
साइबर सुरक्षा: खुद को इस 'डिजिटल डकैती' से कैसे बचाएं?
\r\n\r\nअगर आप स्मार्टफ़ोन इस्तेमाल करते हैं और ऑनलाइन बैंकिंग करते हैं, तो आपको निम्नलिखित बातों का सख्ती से पालन करना चाहिए:
\r\n\r\n\r\n\r\n
- \r\n
- \r\n अज्ञात लिंक को 'NO' कहें: वाट्सऐप, एसएमएस या ईमेल पर आने वाले किसी भी अनजान लिंक, खासकर APK फाइलों पर कभी क्लिक न करें। सरकारी योजनाएं कभी भी वाट्सऐप पर ऐप इंस्टॉल करने के लिए नहीं कहतीं।\r\n \r\n
- \r\n प्ले स्टोर (Play Store) का ही इस्तेमाल करें: कोई भी ऐप सिर्फ 'Google Play Store' या Apple के 'App Store' से ही डाउनलोड करें। थर्ड-पार्टी वेबसाइट्स से ऐप डाउनलोड करना खतरे से खाली नहीं है।\r\n \r\n
- \r\n नेटवर्क जाने पर तुरंत एक्शन लें: अगर आपके मोबाइल का नेटवर्क अचानक गायब हो जाए और फोन रीस्टार्ट करने पर भी वापस न आए, तो इसे हल्के में न लें। तुरंत किसी दूसरे नंबर से अपने टेलीकॉम ऑपरेटर को कॉल करें।\r\n \r\n
- \r\n बैंक को सूचित करें: नेटवर्क गायब होने की स्थिति में सबसे पहले अपने बैंक के कस्टमर केयर पर कॉल करके अपने खाते को अस्थाई रूप से ब्लॉक (Freeze) करा दें।\r\n \r\n
- \r\n टू-फैक्टर ऑथेंटिकेशन (2FA): अपनी ईमेल आईडी और बैंकिंग ऐप्स पर टू-फैक्टर ऑथेंटिकेशन चालू रखें। OTP के अलावा ईमेल अलर्ट भी एक्टिवेट कराएं।\r\n \r\n
- \r\n साइबर हेल्पलाइन 1930: अगर आपके साथ कोई भी ऑनलाइन ठगी हो जाती है, तो बिना घबराए तुरंत राष्ट्रीय साइबर क्राइम हेल्पलाइन नंबर 1930 पर कॉल करें या cybercrime.gov.in पर अपनी शिकायत दर्ज कराएं। गोल्डन ऑवर (शुरुआती कुछ घंटे) में शिकायत करने से पैसे वापस मिलने की संभावना सबसे ज्यादा होती है।\r\n \r\n
\r\n\r\n
नोएडा/मेरठ पुलिस ने 1.28 करोड़ रुपए की साइबर ठगी के मामले में मेरठ से एक आरोपी को गिरफ्तार किया है। अपराधियों ने अशोक नगर निवासी एक ट्रांसपोर्टर को वाट्सएप पर सरकारी योजनाओं के नाम पर फर्जी एपीके (APK) फाइल भेजी। लिंक क्लिक करते ही ट्रांसपोर्टर का सिम स्वैप हो गया और खाते से 1.28 करोड़ रुपए उड़ गए। पुलिस ने बांद्रा स्थित एक बोगस कंपनी के खाते में ट्रांसफर हुए 75.50 लाख रुपए फ्रीज कर दिए हैं। ठगों ने नोएडा की एक कंपनी से 54 लाख का सोना भी खरीदा था, जिसकी सीसीटीवी फुटेज के आधार पर गिरफ्तारी संभव हो सकी।
Sabse pehle comment karne wale banein.